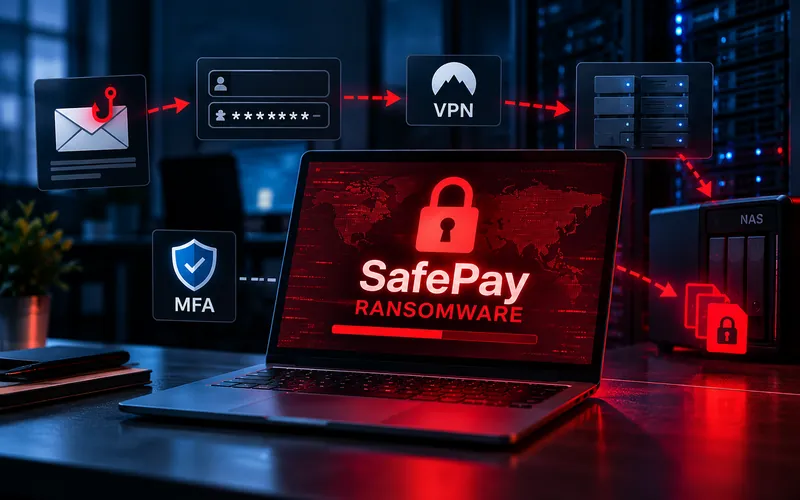
SafePay należy obecnie do najbardziej aktywnych grup ransomware. Wspólne ostrzeżenie opublikowane 20 października przez FBI, CISA, U.S. Secret Service oraz partnerów z Niemiec i Wielkiej Brytanii mówi o co najmniej 600 zaatakowanych organizacjach od sierpnia 2024 roku.
Najciekawszy wniosek z nowego raportu nie dotyczy jednak samego szyfrowania plików. SafePay często zaczyna od czegoś znacznie prostszego: przejętego albo odgadniętego hasła, konta VPN, phishingu lub niezałatanej usługi dostępnej z internetu. Później atakujący próbują także utrudnić odzyskanie danych, m.in. wyłączając mechanizmy ochronne i atakując systemy backupowe.
To dobry przykład, że ransomware nie jest osobnym problemem oderwanym od phishingu, bezpieczeństwa kont czy kopii zapasowych. Te elementy tworzą jeden łańcuch ataku.
Z tego artykułu dowiesz się:
- jak SafePay dostaje się do firmowych sieci,
- dlaczego samo silne hasło może nie wystarczyć,
- jak wykorzystywane są VPN-y i legalne narzędzia zdalnego dostępu,
- dlaczego backup również staje się celem ransomware,
- jak mała firma może ograniczyć ryzyko podobnego ataku.
SafePay ma już co najmniej 600 ofiar
Według wspólnego ostrzeżenia organów ścigania i agencji cyberbezpieczeństwa grupa SafePay działa intensywnie od 2024 roku i w 2026 roku zalicza się do najbardziej aktywnych operatorów ransomware. Ofiary znajdują się w Ameryce Północnej i Południowej, Europie oraz Australii, a ataki dotyczą także podmiotów infrastruktury krytycznej.
SafePay nie polega przy tym na jednej metodzie wejścia. W raportowanych incydentach pojawiają się zarówno skradzione lub odgadnięte dane logowania, jak i phishing oraz wykorzystywanie znanych podatności w urządzeniach i usługach dostępnych z internetu.
Ransomware może zacząć się od jednego przejętego hasła
Jedną z najważniejszych dróg wejścia SafePay są prawidłowe dane logowania. Jeżeli przestępca zdobędzie login i hasło do konta VPN lub innej usługi zdalnego dostępu, nie musi od razu „hakować” systemu w klasycznym sensie. Może po prostu spróbować zalogować się tak, jak zrobiłby to pracownik.
Dane dostępowe mogą pochodzić z phishingu, wcześniejszego wycieku, infostealera albo ponownego wykorzystania tego samego hasła w kilku serwisach. Dlatego ochrona przed ransomware zaczyna się znacznie wcześniej niż na etapie szyfrowania danych.
Jeżeli chcesz zobaczyć, jak wygląda reakcja po ujawnieniu hasła, zobacz poradnik Ktoś poznał moje hasło – co zrobić?. Warto również wdrożyć dodatkowy składnik logowania; różnice między metodami opisujemy w artykule Uwierzytelnianie dwuskładnikowe (2FA) – co to jest i którą metodę wybrać?.
Phishing jest tylko początkiem całego łańcucha
W przypadku SafePay phishing nie musi bezpośrednio dostarczać ransomware. Wystarczy, że pozwoli przejąć konto pracownika. Z takiego konta napastnik może później dostać się do VPN-u, panelu administracyjnego lub kolejnych zasobów organizacji.
To właśnie dlatego klasyczny podział „phishing to oszustwo, ransomware to wirus” jest zbyt prosty. W praktyce phishing może być pierwszym etapem ataku, a ransomware – jego końcowym skutkiem.
Podstawowe mechanizmy takich ataków opisujemy szerzej w materiale Phishing – co to jest, jak go rozpoznać i jak się chronić?.
SafePay wykorzystuje też stare luki w VPN i systemach backupowych
Nowe ostrzeżenie wymienia kilka znanych podatności, m.in. w rozwiązaniach Cisco ASA i Firepower, Veeam Backup & Replication oraz SonicWall SonicOS. Część z tych luk została opisana i załatana już lata temu.
To ważna informacja dla małych firm: zagrożeniem nie musi być najnowszy zero-day. W praktyce przestępcy bardzo chętnie wykorzystują stare podatności, jeśli urządzenie brzegowe, VPN albo serwer backupowy nadal nie został zaktualizowany.
Po uzyskaniu dostępu SafePay tworzy nowe konta lub przejmuje istniejące i wykorzystuje również legalne narzędzia administracyjne oraz programy zdalnego dostępu. W analizowanych incydentach pojawiają się m.in. RDP, WinRM, PsExec, AnyDesk, TeamViewer i ScreenConnect.
Backup jest celem atakującego, a nie tylko ostatnią deską ratunku
Najważniejsze połączenie z naszym klastrem backupowym pojawia się w dalszej fazie ataku. SafePay nie ogranicza się do zaszyfrowania danych produkcyjnych. Atakujący próbują również utrudnić odzyskanie środowiska.
W opisanych przypadkach przestępcy zatrzymywali usługę Volume Shadow Copy, a także próbowali resetować urządzenia NAS przechowujące kopie zapasowe do ustawień fabrycznych. Jeżeli backup znajduje się w tej samej sieci, jest stale dostępny z konta administratora i nie ma dodatkowej ochrony, może zostać zniszczony razem z danymi podstawowymi.
Dlatego sama informacja „mamy backup” nie wystarcza. Kopia powinna być odseparowana od środowiska produkcyjnego, a przynajmniej jedna jej wersja powinna być niedostępna dla zwykłego konta administratora. Podstawy takiej strategii opisujemy w poradniku Kopia zapasowa 3-2-1 w małej firmie – jak chronić dane przed ransomware?.
Warto również regularnie sprawdzać, czy kopię faktycznie da się odtworzyć. Osobny poradnik poświęciliśmy temu, jak przetestować odtwarzanie danych w małej firmie.
Jak wygląda atak po wejściu do sieci?
Po uzyskaniu pierwszego dostępu grupa nie przechodzi od razu do szyfrowania. Najpierw rozpoznaje środowisko, przejmuje kolejne konta, wyszukuje udziały sieciowe i próbuje uzyskać uprawnienia administracyjne.
W raportowanych incydentach wykorzystywane były między innymi narzędzia do zdalnego zarządzania, Mimikatz i mechanizmy DCSync do pozyskiwania danych uwierzytelniających. Dane przed wyprowadzeniem z organizacji mogą być kompresowane przy pomocy 7-Zip lub WinRAR, a następnie wysyłane z użyciem narzędzi takich jak RClone, WinSCP czy nawet legalne usługi chmurowe.
Dopiero później SafePay szyfruje zasoby i pozostawia żądanie okupu. W części przypadków ofiary są dodatkowo kontaktowane telefonicznie, aby zwiększyć presję na zapłatę.
Co powinna sprawdzić mała firma?
Nowy raport SafePay daje dość praktyczną listę priorytetów. Nie trzeba zaczynać od drogich systemów bezpieczeństwa – najpierw warto sprawdzić podstawowe punkty wejścia.
- VPN i zdalny dostęp: czy wszystkie konta mają MFA i czy nie istnieją stare, nieużywane profile?
- Aktualizacje: czy firewall, VPN, system backupowy i urządzenia NAS mają aktualne poprawki?
- Hasła: czy konta administratorów i dostęp zdalny korzystają z unikalnych haseł?
- Phishing: czy pracownicy wiedzą, że przejęcie jednego konta może otworzyć drogę do całej sieci?
- Backup: czy istnieje kopia offline lub niemodyfikowalna przez zwykłe konta administracyjne?
- Odtwarzanie: czy firma faktycznie testowała przywrócenie danych, a nie tylko sprawdza komunikat „backup wykonany”?
- Zdalne narzędzia: czy AnyDesk, TeamViewer, ScreenConnect i podobne programy są używane tylko tam, gdzie naprawdę są potrzebne?
SafePay pokazuje, że klastry bezpieczeństwa łączą się w jeden problem
SafePay jest dobrym przykładem całego łańcucha współczesnego ataku. Phishing lub kradzież hasła może dać dostęp do konta. Nieaktualny VPN lub serwer może stać się alternatywnym wejściem. Po przejęciu sieci atakujący kradnie kolejne dane dostępowe, wyłącza zabezpieczenia i na końcu uderza zarówno w dane produkcyjne, jak i backup.
Dlatego skuteczna ochrona przed ransomware nie zaczyna się od programu, który ma zatrzymać szyfrowanie plików. Zaczyna się od ochrony kont, MFA, aktualizacji, ograniczenia zdalnego dostępu i kopii zapasowej, której napastnik nie może łatwo usunąć.


