Można przejąć konto bez znajomości aktualnego hasła i bez ponownego wpisywania kodu 2FA. Dzieje się tak wtedy, gdy napastnik zdobędzie dane pozwalające mu wykorzystać już uwierzytelnioną sesję użytkownika. W praktyce chodzi najczęściej o cookie sesyjne albo inny token, który serwis traktuje jako dowód, że logowanie zostało wcześniej poprawnie zakończone.
To nie oznacza, że 2FA jest nieskuteczne. Nadal bardzo mocno utrudnia przejęcie konta po samej kradzieży hasła. Trzeba jednak rozumieć jego granicę: 2FA chroni przede wszystkim etap logowania, a skradziona sesja może pozwalać ominąć konieczność ponownego logowania.
Z tego artykułu dowiesz się:
- czym jest sesja po zalogowaniu do serwisu,
- czym różni się cookie od tokenu sesji,
- jak działa session hijacking,
- jak malware może kraść aktywne sesje,
- jak phishing typu adversary-in-the-middle może przechwycić sesję mimo MFA,
- czy zmiana hasła automatycznie wylogowuje napastnika,
- czy passkey chroni przed kradzieżą sesji,
- co zrobić po podejrzeniu przejęcia sesji.
Co to jest sesja po zalogowaniu?
Gdy logujesz się do poczty, sklepu, banku lub innego serwisu, system najpierw sprawdza Twoją tożsamość. Może wymagać hasła, kodu 2FA, passkey albo innej metody uwierzytelnienia.
Po udanym logowaniu serwis musi jednak pamiętać, że kolejne kliknięcia nadal wykonuje ta sama osoba. Gdyby za każdym razem żądał hasła i drugiego składnika, korzystanie ze strony byłoby praktycznie niemożliwe.
Dlatego tworzona jest sesja. Przeglądarka otrzymuje identyfikator lub inny token, który jest później przesyłany przy kolejnych żądaniach. Serwer rozpoznaje dzięki temu, że użytkownik został już uwierzytelniony.
OWASP zwraca uwagę, że przejęcie prawidłowego identyfikatora sesji może pozwolić napastnikowi podszyć się pod zalogowanego użytkownika. Z punktu widzenia serwera kluczowe staje się wtedy nie hasło, lecz to, kto posiada ważny token sesji.
Cookie a token sesji – czy to to samo?
Nie każde cookie jest tokenem sesji i nie każdy token sesyjny musi być przechowywany dokładnie w taki sam sposób.
Cookie to mechanizm przeglądarki pozwalający stronie zapisywać niewielkie informacje związane z daną domeną. Cookies mogą służyć do bardzo różnych celów: zapamiętywania preferencji, analityki, koszyka zakupowego albo właśnie utrzymywania sesji po zalogowaniu.
Token sesji to natomiast wartość używana przez usługę do rozpoznawania aktywnej, uwierzytelnionej sesji. Bardzo często taki identyfikator znajduje się właśnie w cookie, ale nie należy utożsamiać wszystkich cookies z danymi logowania.
To ważne również dlatego, że artykuły o prywatności często mówią o cookies reklamowych i śledzących. Tutaj interesują nas przede wszystkim cookies związane z uwierzytelnieniem i sesją.
Co to jest session hijacking?
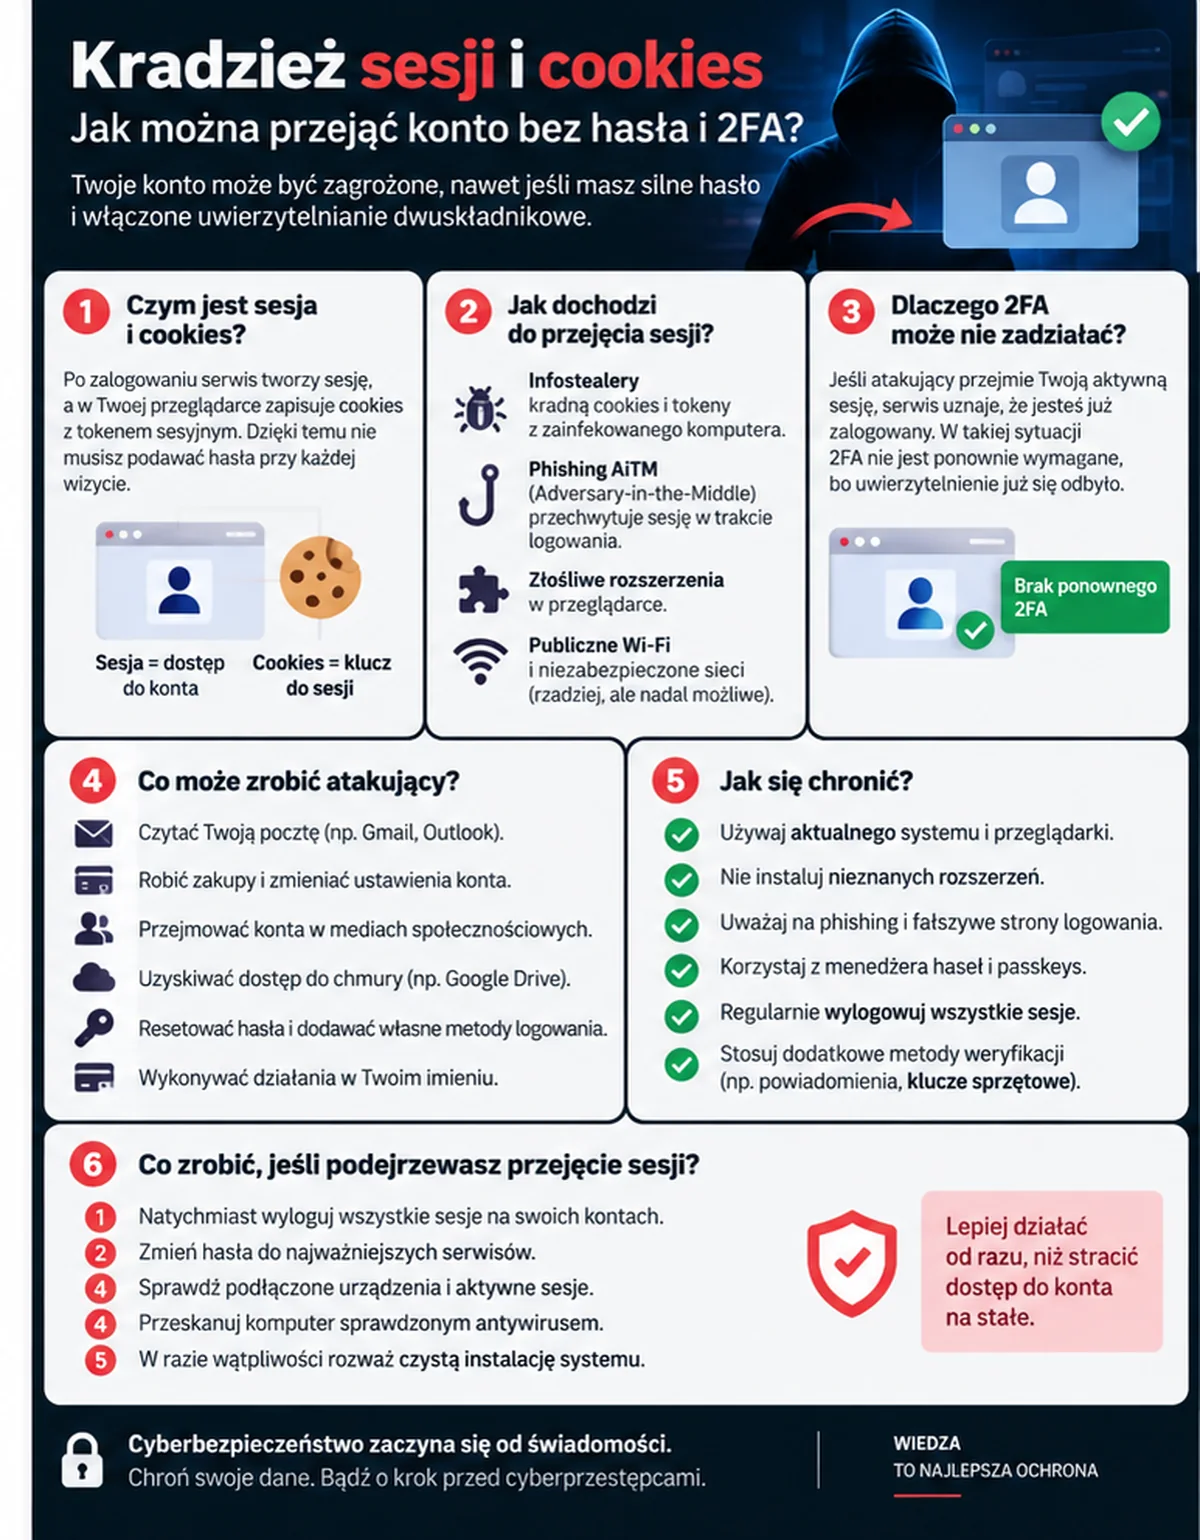
Session hijacking, czyli przejęcie sesji, polega na uzyskaniu przez napastnika danych pozwalających korzystać z sesji należącej do prawdziwego użytkownika.
W uproszczeniu wygląda to tak:
- Logujesz się prawidłowo do serwisu.
- Serwis tworzy dla Ciebie sesję.
- Przeglądarka przechowuje dane potrzebne do jej utrzymania.
- Napastnik zdobywa ważny token lub cookie sesyjne.
- Próbuje przedstawić je serwisowi jako własne.
- Jeśli system zaakceptuje token, napastnik może uzyskać dostęp bez ponownego wpisywania hasła.
To właśnie dlatego OWASP zaleca traktowanie identyfikatora sesji z podobną ostrożnością jak inne dane uwierzytelniające.
Jak można ukraść aktywną sesję?
Nie istnieje jedna metoda. Najważniejsze dla zwykłego użytkownika są dwa scenariusze:
- malware działający na urządzeniu – np. infostealer kradnący dane przeglądarki,
- phishing adversary-in-the-middle (AiTM) – fałszywa strona pośredniczy w prawdziwym logowaniu i przechwytuje powstałą sesję.
Istnieją także ataki wykorzystujące błędy po stronie aplikacji internetowej, takie jak niektóre podatności XSS, błędy zarządzania sesją czy niewłaściwe zabezpieczenie cookies. W praktycznym poradniku dla użytkownika najważniejsze są jednak malware i phishing AiTM.
Infostealer – kradzież sesji bez fałszywego logowania
Infostealer może działać już na komputerze użytkownika i szukać danych zapisanych przez przeglądarkę. Oprócz haseł jego celem mogą być również cookies i tokeny sesji.
To bardzo ważna różnica. Przestępca nie musi przekonywać Cię, abyś podał mu aktualny kod 2FA. Jeśli malware pozyska dane istniejącej sesji, może próbować wykorzystać fakt, że uwierzytelnienie nastąpiło wcześniej.
Dlatego po infekcji stealera samo usunięcie malware nie wystarcza. Komputer może być już czysty, a skradziony token nadal znajdować się w rękach napastnika.
Szczegółowo opisujemy ten mechanizm w poradniku Infostealer – co to jest i jak kradnie hasła, cookies i aktywne sesje?.
Phishing AiTM – jak można przejąć sesję mimo 2FA?
Drugi ważny scenariusz to phishing typu adversary-in-the-middle (AiTM). Fałszywa strona nie jest wtedy tylko statyczną kopią formularza logowania. Działa jak pośrednik między użytkownikiem a prawdziwą usługą.
Scenariusz może wyglądać następująco:
- Otwierasz link do fałszywej strony logowania.
- Wpisujesz login i hasło.
- Phishingowy serwer przekazuje je w czasie rzeczywistym do prawdziwej usługi.
- Prawdziwa usługa prosi o MFA.
- Fałszywa strona wyświetla tę samą prośbę Tobie.
- Potwierdzasz logowanie lub wpisujesz kod.
- Po poprawnym uwierzytelnieniu napastnik próbuje przechwycić powstałą sesję.
Microsoft opisywał w 2026 r. platformę Tycoon2FA działającą właśnie w takim modelu. Narzędzie przechwytywało zarówno dane logowania, jak i cookies sesyjne powstające podczas poprawnego uwierzytelnienia, co pozwalało przestępcom obchodzić klasyczne MFA.
To nie oznacza, że każda metoda MFA jest równie podatna. Metody oparte na FIDO/WebAuthn są projektowane tak, aby ograniczać właśnie phishing związany z fałszywymi domenami. Więcej o różnicach opisujemy w poradniku Uwierzytelnianie dwuskładnikowe (2FA) – co to jest i którą metodę wybrać?.
Czy kradzież sesji oznacza, że 2FA nie działa?
Nie. To dwa różne etapy bezpieczeństwa.
2FA utrudnia napastnikowi utworzenie nowej uwierzytelnionej sesji na podstawie samego hasła. Session hijacking polega natomiast na próbie wykorzystania sesji, którą prawdziwy użytkownik już utworzył.
| Scenariusz | Czy 2FA pomaga? |
|---|---|
| Napastnik zna tylko hasło | Tak – drugi składnik może zatrzymać logowanie |
| Phishing wyłudził hasło i kod TOTP | Ochrona może zostać obejściowa, jeśli dane zostaną użyte natychmiast |
| Napastnik zdobył ważny token istniejącej sesji | 2FA może nie zostać ponownie wywołane |
| Serwis wykryje nietypowe urządzenie lub ryzyko | Może wymusić ponowne logowanie lub dodatkową weryfikację |
Dlatego najlepszą ochroną jest połączenie silnego uwierzytelniania z ochroną samego urządzenia i właściwym zarządzaniem sesjami przez usługę.
Czy passkey chroni przed kradzieżą sesji?
Passkey bardzo dobrze chroni przed klasycznym phishingiem logowania. Poświadczenie jest kryptograficznie związane z właściwą usługą, więc fałszywa domena nie może po prostu poprosić użytkownika o „przepisanie passkey”.
Nie oznacza to jednak, że urządzenie z aktywną sesją staje się odporne na malware. Jeśli złośliwe oprogramowanie działa już na komputerze, może próbować wykorzystywać zalogowaną przeglądarkę, kraść dane sesyjne albo wykonywać działania w kontekście użytkownika.
Passkey chroni więc bardzo ważny etap – uwierzytelnienie – ale nie zastępuje bezpieczeństwa urządzenia. Więcej znajdziesz w poradniku Passkey – co to jest i czym różni się od hasła oraz 2FA?.
Czy zmiana hasła unieważnia skradzioną sesję?
Nie należy tego zakładać. Zachowanie zależy od konkretnej usługi. Niektóre systemy przy zmianie hasła automatycznie unieważniają część lub wszystkie istniejące sesje. Inne mogą pozostawić część zalogowanych urządzeń aktywnych.
Microsoft w analizie Tycoon2FA zwracał uwagę, że przejęty dostęp mógł utrzymywać się nawet po zmianie hasła, jeżeli aktywne sesje i tokeny nie zostały jawnie unieważnione.
Dlatego po incydencie trzeba szukać opcji takich jak:
- „wyloguj ze wszystkich urządzeń”,
- „zakończ wszystkie sesje”,
- „usuń urządzenie”,
- „wycofaj dostęp aplikacji”,
- „unieważnij tokeny”.
Sama zmiana hasła jest bardzo ważna, ale nie powinna być jedynym działaniem. Szczegółową procedurę opisujemy w poradniku Ktoś poznał moje hasło – co zrobić?.
Czy wylogowanie ze wszystkich urządzeń zawsze wystarczy?
Jeżeli serwis poprawnie unieważnia tokeny po stronie serwera, stara sesja powinna przestać działać. OWASP podkreśla, że prawidłowe wylogowanie powinno kończyć sesję po stronie serwera, a nie tylko usuwać dane z konkretnej przeglądarki.
W praktyce różne usługi mogą zarządzać tokenami inaczej. Niektóre posiadają osobne tokeny dostępu i odświeżania, integracje OAuth albo aplikacje połączone z kontem. Dlatego po poważnym incydencie warto przejrzeć nie tylko listę urządzeń, ale również połączone aplikacje i uprawnienia.
Jak rozpoznać przejęcie sesji?
Przejęcie sesji nie zawsze daje jednoznaczne objawy. Napastnik może korzystać z konta dyskretnie i nie zmieniać hasła.
Zwróć uwagę na:
- aktywność na koncie, której nie wykonywałeś,
- wiadomości wysłane bez Twojej wiedzy,
- zmiany ustawień lub filtrów poczty,
- nowe aplikacje połączone z kontem,
- nietypowe zamówienia lub transakcje,
- alerty o logowaniu lub użyciu konta z nowego urządzenia,
- nagłe wylogowanie z części usług,
- nieznane urządzenia na liście sesji.
Jednocześnie sama nietypowa lokalizacja nie jest wystarczającym dowodem. VPN, sieć komórkowa czy infrastruktura operatora mogą powodować, że legalne logowanie zostanie przypisane do innego miasta lub regionu.
Co zrobić, jeśli podejrzewasz kradzież sesji?
Najważniejsze jest odcięcie napastnika od istniejącego dostępu i ustalenie źródła problemu.
- Użyj zaufanego urządzenia. Jeśli podejrzewasz malware na komputerze, nie zabezpieczaj konta z tej samej maszyny.
- Zakończ wszystkie aktywne sesje.
- Zmień hasło na nowe i unikalne.
- Sprawdź MFA, passkeys i metody odzyskiwania.
- Usuń nieznane urządzenia i aplikacje.
- Sprawdź historię aktywności.
- Jeśli źródłem mógł być malware, zabezpiecz urządzenie.
- Jeśli podałeś dane na stronie phishingowej, potraktuj również je jako ujawnione.
Po podejrzanym formularzu skorzystaj z poradnika Podałem dane na fałszywej stronie – co teraz zrobić?. Jeśli źródłem mogła być infekcja, przejdź do instrukcji Jak usunąć wirusa z komputera?.
Kiedy podejrzewać malware?
Jeżeli konto zostało przejęte bez wcześniejszego wpisania danych na podejrzanej stronie, warto rozważyć również infekcję urządzenia. Szczególnie wtedy, gdy wcześniej:
- uruchomiłeś crack lub nieznany instalator,
- wykonałeś polecenie z Fake CAPTCHA lub ClickFix,
- otworzyłeś podejrzany załącznik,
- instalowałeś nieznane rozszerzenie przeglądarki,
- antywirus wykrył stealera, backdoora lub trojana,
- na kilku różnych kontach pojawiła się nietypowa aktywność.
W takim przypadku problem nie dotyczy tylko jednego konta. Malware mógł zebrać dane z wielu usług zapisanych w tej samej przeglądarce.
Kradzież sesji a phishing – czego nie robić?
- Nie zakładaj, że obecność 2FA oznacza pełną odporność na każdą formę phishingu.
- Nie wpisuj kodów MFA na stronie otwartej z podejrzanego linku.
- Nie zatwierdzaj powiadomień push, których sam nie wywołałeś.
- Nie zmieniaj hasła z komputera, który może być zainfekowany.
- Nie kończ reakcji na samym skanowaniu antywirusem.
- Nie zakładaj, że zmiana hasła automatycznie zakończy wszystkie sesje.
Mechanizm phishingu i metody ochrony opisujemy szerzej w głównym poradniku Phishing – co to jest, jak go rozpoznać i jak się chronić?.
Jak serwisy ograniczają kradzież sesji?
Nie cała odpowiedzialność spoczywa na użytkowniku. Dobrze zaprojektowany serwis może utrudnić wykorzystanie skradzionego tokenu.
Stosowane są m.in.:
- krótszy czas życia sesji,
- wymuszanie ponownego uwierzytelnienia przy wrażliwych operacjach,
- analiza urządzenia, adresu IP i innych sygnałów ryzyka,
- unieważnianie sesji po zmianie hasła lub wykryciu incydentu,
- bezpieczne atrybuty cookies, takie jak Secure, HttpOnly i SameSite,
- rotacja identyfikatorów sesji,
- wykrywanie nietypowego użycia istniejącego tokenu.
OWASP zaleca również, aby serwis całkowicie kończył sesję po wylogowaniu oraz ponownie uwierzytelniał użytkownika po zdarzeniach podwyższonego ryzyka.
Czy wyczyszczenie cookies ochroni konto?
Wyczyszczenie cookies w Twojej przeglądarce może zakończyć lokalne sesje, ale nie usuwa kopii danych, które napastnik zdążył już ukraść.
Jeżeli istnieje podejrzenie przejęcia sesji, najważniejsze jest unieważnienie jej po stronie usługi, np. przez funkcję wylogowania wszystkich urządzeń. Dopiero wtedy stary token powinien przestać być akceptowany.
To podobna zasada jak przy infostealerze: samo usunięcie lokalnych plików nie cofa wcześniejszej kradzieży.
Najkrótsza checklista po podejrzeniu kradzieży sesji
- Użyj czystego, zaufanego urządzenia.
- Wyloguj konto ze wszystkich urządzeń.
- Zmień hasło na nowe i unikalne.
- Sprawdź urządzenia, aplikacje i historię aktywności.
- Zweryfikuj MFA, passkeys i metody odzyskiwania.
- Jeśli używałeś podejrzanego komputera, sprawdź go pod kątem malware.
- Jeśli logowałeś się przez podejrzany link, potraktuj incydent także jako phishing.
- W przypadku konta firmowego zgłoś zdarzenie administratorowi.
Najczęstsze pytania o kradzież sesji
Czy ktoś może wejść na konto bez hasła?
Tak, jeśli posiada ważny token istniejącej sesji i serwis zaakceptuje go na jego urządzeniu. Nie jest to „logowanie bez hasła” w normalnym znaczeniu — napastnik wykorzystuje wcześniej uwierzytelnioną sesję.
Czy 2FA chroni przed kradzieżą cookies?
2FA chroni proces logowania, ale może nie być ponownie wymagane przy wykorzystaniu istniejącej sesji. Dlatego po kradzieży tokenu konieczne jest unieważnienie sesji.
Czy zmiana hasła wyloguje hakera?
Zależy od usługi. Nie zakładaj, że stanie się to automatycznie. Po incydencie użyj również funkcji zakończenia wszystkich sesji albo usunięcia urządzeń.
Czy passkey rozwiązuje problem kradzieży sesji?
Nie całkowicie. Passkey bardzo dobrze chroni proces uwierzytelnienia przed typowym phishingiem, ale nie zastępuje ochrony urządzenia i aktywnej sesji przed malware.
Czy usunięcie cookies z przeglądarki wystarczy?
Nie, jeśli kopia tokenu została już przejęta. Należy unieważnić sesję po stronie serwisu.


