Passkey, po polsku klucz dostępu, to metoda logowania, która może całkowicie zastąpić hasło. Zamiast wpisywać ciąg znaków, potwierdzasz logowanie na swoim urządzeniu odciskiem palca, rozpoznawaniem twarzy albo kodem PIN. Serwis nie otrzymuje Twojej biometrii ani sekretu, który można przepisać na fałszywej stronie.
Najważniejsza różnica względem hasła polega na tym, że passkey jest powiązany kryptograficznie z konkretną usługą i domeną. Dzięki temu jest znacznie odporniejszy na typowy phishing: fałszywa strona nie może po prostu poprosić Cię o „podanie passkey” tak, jak prosi o hasło lub kod SMS.
Z tego artykułu dowiesz się:
- co to jest passkey i jak działa,
- gdzie przechowywany jest klucz dostępu,
- czy odcisk palca lub Face ID trafiają do serwisu,
- czym passkey różni się od hasła, 2FA i klucza bezpieczeństwa,
- jak działa synchronizacja passkeys między urządzeniami,
- jak zalogować się swoim passkey na obcym komputerze,
- co zrobić po utracie telefonu,
- jakie są realne ograniczenia tej metody.
Co to jest passkey?
Passkey to poświadczenie logowania oparte na standardach FIDO i WebAuthn. Zamiast wspólnego sekretu w postaci hasła wykorzystuje parę kluczy kryptograficznych.
- Klucz publiczny trafia do serwisu, w którym zakładasz konto lub konfigurujesz passkey.
- Klucz prywatny pozostaje po stronie użytkownika — na urządzeniu, kluczu sprzętowym albo w obsługującym passkeys menedżerze poświadczeń.
Podczas logowania serwis wysyła kryptograficzne wyzwanie. Twoje urządzenie wykorzystuje klucz prywatny do jego podpisania, a serwis sprawdza podpis za pomocą zapisanego klucza publicznego.
Nie trzeba przesyłać hasła przez internet i nie istnieje baza haseł, którą serwis mógłby ujawnić w klasycznym wycieku danych.
Dlaczego passkey jest odporny na phishing?
Hasło można wpisać praktycznie wszędzie. Jeśli fałszywa strona wygląda jak prawdziwy bank lub poczta, użytkownik może nieświadomie przekazać oszustowi login, hasło i nawet kod jednorazowy.
Passkey działa inaczej. Poświadczenie jest powiązane z usługą, dla której zostało utworzone. Przeglądarka i system uczestniczą w procesie uwierzytelniania i sprawdzają właściwy kontekst strony. Fałszywa domena nie może użyć klucza dostępu przeznaczonego dla prawdziwego serwisu.
FIDO Alliance wskazuje odporność na phishing jako jeden z podstawowych celów tego mechanizmu. Nie oznacza to jednak, że konto staje się niezniszczalne. Bezpieczeństwo nadal zależy m.in. od urządzenia, sposobu odzyskiwania konta i tego, jakie inne metody logowania pozostają aktywne.
Jeśli chcesz zobaczyć passkeys na tle SMS-ów, TOTP i powiadomień push, przejdź do poradnika Uwierzytelnianie dwuskładnikowe (2FA) – co to jest i którą metodę wybrać?.
Czy passkey to po prostu zapisane hasło?
Nie. W menedżerze poświadczeń możesz widzieć passkey obok haseł, ale technicznie działa on inaczej.
| Hasło | Passkey |
|---|---|
| Ten sam sekret zna użytkownik i serwis | Serwis przechowuje tylko klucz publiczny |
| Można je przepisać na fałszywej stronie | Jest powiązany z właściwą usługą |
| Może zostać ponownie użyte w wielu serwisach | Dla każdego konta/usługi powstaje osobne poświadczenie |
| Można je wyłudzić, podejrzeć lub zgadnąć | Nie ma ciągu znaków do zapamiętania i wpisania |
| Wyciek bazy haseł może ujawnić dane potrzebne do ataku | Wyciek klucza publicznego nie pozwala odtworzyć klucza prywatnego |
Czy Face ID lub odcisk palca są passkey?
Nie. Biometria najczęściej służy tylko do odblokowania dostępu do klucza prywatnego na Twoim urządzeniu.
Przykładowo Google informuje, że dane biometryczne używane podczas logowania passkey pozostają na urządzeniu i nie są przekazywane Google. Podobnie działa PIN blokady ekranu: potwierdza lokalnie, że osoba korzystająca z urządzenia ma prawo użyć zapisanego poświadczenia.
Dlatego serwis internetowy nie dostaje skanu Twojej twarzy ani odcisku palca. Otrzymuje kryptograficzne potwierdzenie prawidłowego logowania.
Passkey a 2FA – czy nadal potrzebuję drugiego składnika?
Passkey nie zawsze działa według schematu „hasło + drugi kod”. W wielu usługach zastępuje jednocześnie hasło i klasyczny drugi etap.
Google podaje, że jeśli konto korzysta z weryfikacji dwuetapowej, zalogowanie się passkey może ominąć osobny drugi krok, ponieważ samo użycie passkey potwierdza dostęp do właściwego urządzenia i możliwość jego odblokowania.
Nie oznacza to, że każde wdrożenie działa identycznie. Konkretna usługa może wymagać dodatkowego potwierdzenia przy wyjątkowo wrażliwej operacji albo pozostawić hasło jako alternatywną metodę logowania.
Passkey a klucz bezpieczeństwa – czym się różnią?
To pojęcia, które łatwo pomylić, bo oba mogą wykorzystywać FIDO2/WebAuthn.
Passkey opisuje samo poświadczenie. Może być zapisane:
- w telefonie,
- w komputerze,
- w synchronizowanym menedżerze poświadczeń,
- na fizycznym kluczu bezpieczeństwa obsługującym FIDO2.
Sprzętowy klucz bezpieczeństwa to natomiast fizyczne urządzenie, np. USB lub NFC. Może przechowywać passkey związany wyłącznie z tym urządzeniem. Taki wariant jest szczególnie interesujący dla kont administratorów i osób wymagających bardzo wysokiego poziomu ochrony.
FIDO Alliance rozróżnia passkeys synchronizowane oraz związane z urządzeniem. Sprzętowe, device-bound passkeys zapewniają bardzo wysoki poziom pewności co do miejsca przechowywania klucza.
Gdzie jest przechowywany passkey?
To zależy od tego, gdzie wybierzesz jego zapisanie.
Na konkretnym urządzeniu
Passkey może być związany z jednym komputerem albo urządzeniem. Microsoft pozwala przykładowo zapisywać klucze dostępu lokalnie w Windows i używać Windows Hello do ich odblokowania.
W synchronizowanym menedżerze poświadczeń
Passkeys mogą być synchronizowane pomiędzy Twoimi urządzeniami. Apple wykorzystuje do tego iCloud Keychain, Google własny menedżer haseł, a Microsoft rozwija Microsoft Password Manager. Passkeys mogą być przechowywane również przez obsługujące ten standard zewnętrzne menedżery.
Zaletą synchronizacji jest wygoda: kupujesz nowy telefon albo używasz drugiego komputera i nie musisz tworzyć od zera osobnego poświadczenia dla każdej usługi.
Na fizycznym kluczu bezpieczeństwa
Możliwe jest też zapisanie passkey na kluczu FIDO2. Wtedy poświadczenie pozostaje związane ze sprzętem i do logowania potrzebujesz fizycznego dostępu do niego.
Czy synchronizowany passkey nadal jest bezpieczny?
Synchronizacja zmienia model bezpieczeństwa, ale nie sprawia, że passkey staje się zwykłym hasłem.
Klucz prywatny nie jest przekazywany stronie internetowej. Synchronizacją zajmuje się dostawca menedżera poświadczeń, a dane mają być chronione mechanizmami szyfrowania i zabezpieczeniami konta użytkownika.
Przykładowo Apple informuje, że passkeys w iCloud Keychain są szyfrowane i dostępne na zatwierdzonych urządzeniach użytkownika. Microsoft umożliwia z kolei wybór między przechowywaniem lokalnym, menedżerem synchronizowanym, telefonem i fizycznym kluczem bezpieczeństwa.
W praktyce oznacza to jednak, że bezpieczeństwo passkeys synchronizowanych jest częściowo związane z bezpieczeństwem konta Google, Apple, Microsoft lub innego dostawcy, który je synchronizuje.
Jak użyć passkey na innym komputerze?
Nie zawsze musisz mieć passkey zapisany bezpośrednio na komputerze, na którym się logujesz.
Typowy scenariusz wygląda tak:
- Na komputerze wybierasz logowanie za pomocą passkey z innego urządzenia.
- Na ekranie pojawia się kod QR.
- Skanujesz go swoim telefonem.
- Telefon i komputer potwierdzają, że znajdują się w pobliżu.
- Odblokowujesz telefon biometrią lub PIN-em.
- Telefon wykonuje kryptograficzne uwierzytelnienie.
Microsoft opisuje taki sposób jako jedną ze standardowych metod używania passkey zapisanego na telefonie lub tablecie. Apple również pozwala używać passkey z iPhone’a przy logowaniu na innym urządzeniu za pomocą kodu QR.
Czy można używać passkey na kilku urządzeniach?
Tak. Możesz korzystać z synchronizacji albo utworzyć kilka różnych passkeys dla tego samego konta, jeśli dana usługa na to pozwala.
Przykładowo możesz mieć:
- passkey synchronizowany między telefonem i komputerem,
- dodatkowy passkey na innym urządzeniu,
- zapasowy klucz FIDO2 przechowywany osobno.
Dla szczególnie ważnych kont warto unikać sytuacji, w której utrata jednego telefonu całkowicie odcina możliwość zalogowania.
Co się stanie, jeśli zgubię telefon z passkey?
Utrata telefonu nie musi oznaczać utraty konta. Jeśli passkey był synchronizowany, może być dostępny na innych zatwierdzonych urządzeniach lub po odzyskaniu dostępu do menedżera poświadczeń.
Możesz też mieć wcześniej skonfigurowany drugi passkey, klucz bezpieczeństwa, kody odzyskiwania albo inną metodę awaryjną.
Po utracie urządzenia warto:
- zablokować lub zdalnie wymazać utracony telefon, jeśli to możliwe,
- sprawdzić aktywne urządzenia na koncie,
- usunąć passkey związany z utraconym urządzeniem, jeśli usługa pozwala go zidentyfikować,
- sprawdzić metody odzyskiwania dostępu,
- utworzyć nowy passkey na nowym urządzeniu.
Jeżeli utrata telefonu łączy się z podejrzeniem przejęcia konta, zobacz także poradnik Ktoś poznał moje hasło – co zrobić?. Procedura kontroli sesji i metod odzyskiwania jest podobnie ważna także przy innych problemach z dostępem.
Czy osoba znająca PIN telefonu może użyć mojego passkey?
To ważne ograniczenie. Google zwraca uwagę, że passkeys należy tworzyć wyłącznie na urządzeniach, które należą do Ciebie i których regularnie używasz. Osoba, która potrafi odblokować Twoje urządzenie, może w określonych konfiguracjach uzyskać możliwość użycia zapisanych na nim passkeys.
Dlatego bezpieczeństwo blokady telefonu ma bezpośrednie znaczenie. Nie używaj łatwego do odgadnięcia PIN-u, nie udostępniaj kodu blokady innym osobom i skonfiguruj możliwość zdalnego zablokowania zgubionego urządzenia.
Czy passkey można ukraść z komputera przez malware?
Passkey bardzo dobrze rozwiązuje problem phishingu i kradzieży haseł, ale nie zastępuje ochrony samego urządzenia.
Jeżeli komputer lub telefon zostanie przejęty przez złośliwe oprogramowanie, napastnik może próbować wykorzystać aktywną sesję, sterować urządzeniem albo przechwycić dane przed lub po uwierzytelnieniu. Nie oznacza to złamania kryptografii passkey — problemem staje się środowisko, w którym passkey jest używany.
FIDO Alliance zwraca uwagę właśnie na to rozróżnienie: bezpieczeństwo protokołu passkey i bezpieczeństwo urządzenia, procesu odzyskiwania oraz całego konta to nie to samo.
Jeśli podejrzewasz infekcję komputera, przejdź do poradnika Jak usunąć wirusa z komputera?.
Czy passkey można przechwycić przez fałszywą stronę?
Typowa strona phishingowa nie może wyłudzić passkey w taki sposób, jak wyłudza hasło czy kod TOTP. Użytkownik nie zna klucza prywatnego i nie ma go w formie tekstu, który można skopiować do formularza.
To właśnie jest jedna z największych zalet passkeys. Nie oznacza to jednak, że można przestać sprawdzać strony. Oszust nadal może próbować wyłudzić płatność, dane osobowe, nakłonić do instalacji programu albo wykorzystać słabszą metodę odzyskiwania konta.
Szerzej o takich atakach piszemy w poradniku Phishing – co to jest, jak go rozpoznać i jak się chronić?.
Czy passkey można udostępnić innej osobie?
Zależy to od używanego ekosystemu i menedżera poświadczeń. Niektóre rozwiązania umożliwiają bezpieczne współdzielenie passkeys z zaufanymi osobami.
Apple pozwala przykładowo udostępniać passkeys przez mechanizmy systemowe i grupy współdzielonych haseł. Nie należy więc upraszczać tematu do stwierdzenia, że passkey „nigdy nie może być skopiowany lub udostępniony”. Ważne jest natomiast to, że nie udostępnia się go poprzez przepisanie sekretnego ciągu znaków do formularza.
Passkey a menedżer haseł
Menedżery haseł coraz częściej przechowują nie tylko hasła, ale również passkeys. Dla użytkownika oznacza to podobny model wygody: poświadczenia mogą być dostępne na kilku urządzeniach bez ręcznego ich przepisywania.
Różnica polega na sposobie uwierzytelniania. Przy haśle menedżer wypełnia sekret, który następnie trafia do serwisu. Przy passkey menedżer udostępnia klucz prywatny mechanizmowi kryptograficznemu, który wykonuje podpis dla właściwej usługi.
Sam menedżer poświadczeń staje się więc bardzo ważnym elementem bezpieczeństwa. Powinien być chroniony mocnym logowaniem, a konto służące do synchronizacji musi mieć dobrze skonfigurowane metody odzyskiwania.
Czy passkey jest bezpieczniejszy od hasła?
W typowym scenariuszu internetowym — tak. Eliminuje kilka najczęstszych problemów haseł:
- nie można użyć tego samego passkey w kilku niezależnych usługach,
- nie można go zgadnąć metodą słownikową,
- nie można przepisać go na stronie phishingowej,
- serwis nie przechowuje sekretu potrzebnego do zalogowania,
- nie trzeba zapamiętywać ani ręcznie wpisywać poświadczenia.
Nie znaczy to, że od razu musisz usuwać wszystkie hasła. Wiele usług nadal utrzymuje je jako metodę awaryjną, a proces przechodzenia na passkeys będzie stopniowy.
Czy warto usuwać hasło po utworzeniu passkey?
Jeśli usługa pozwala przejść całkowicie na logowanie bezhasłowe, może to usunąć jeden z głównych celów phishingu. Nie zawsze jednak warto robić to bez przygotowania metod odzyskiwania.
Najpierw sprawdź:
- czy masz passkey dostępny na więcej niż jednym urządzeniu albo bezpieczną metodę zapasową,
- jak wygląda odzyskiwanie konta po utracie wszystkich urządzeń,
- czy konto nadal pozwala wrócić do logowania słabszą metodą,
- czy potrafisz zidentyfikować i usunąć utracony passkey.
Pełna odporność na phishing zależy nie tylko od metody używanej na co dzień, ale również od najsłabszej ścieżki odzyskiwania konta. Jeśli oszust może łatwo ominąć passkey przez reset hasła, bezpieczeństwo całego rozwiązania spada.
Gdzie warto włączyć passkey najpierw?
Największy sens ma rozpoczęcie od kont, których przejęcie otwiera dostęp do kolejnych usług:
- główna poczta e-mail,
- konto Google, Apple lub Microsoft,
- menedżer haseł, jeśli obsługuje passkeys,
- konta służbowe i administracyjne,
- media społecznościowe i komunikatory,
- pozostałe ważne usługi oferujące tę metodę.
Przy poczcie warto jednocześnie zadbać o aktywne sesje, metody odzyskiwania i reguły przekazywania. Zobacz poradnik Jak bezpiecznie korzystać z poczty e-mail?.
Jak utworzyć passkey?
Dokładne nazwy ustawień zależą od usługi, ale zazwyczaj procedura wygląda podobnie:
- Wejdź bezpośrednio do ustawień bezpieczeństwa konta.
- Znajdź sekcję „Passkeys”, „Klucze dostępu” lub „Metody logowania”.
- Wybierz utworzenie nowego passkey.
- Zdecyduj, gdzie ma zostać zapisany: urządzenie, menedżer poświadczeń lub klucz sprzętowy.
- Potwierdź operację odciskiem palca, twarzą albo PIN-em urządzenia.
- Sprawdź, czy masz zapasową metodę dostępu do konta.
Nie twórz passkey na współdzielonym komputerze, jeśli nie rozumiesz, gdzie zostanie zapisany. Przy korzystaniu z obcego urządzenia wybierz logowanie passkey z własnego telefonu zamiast zapisywania poświadczenia lokalnie na cudzym sprzęcie.
Passkey czy TOTP – co wybrać?
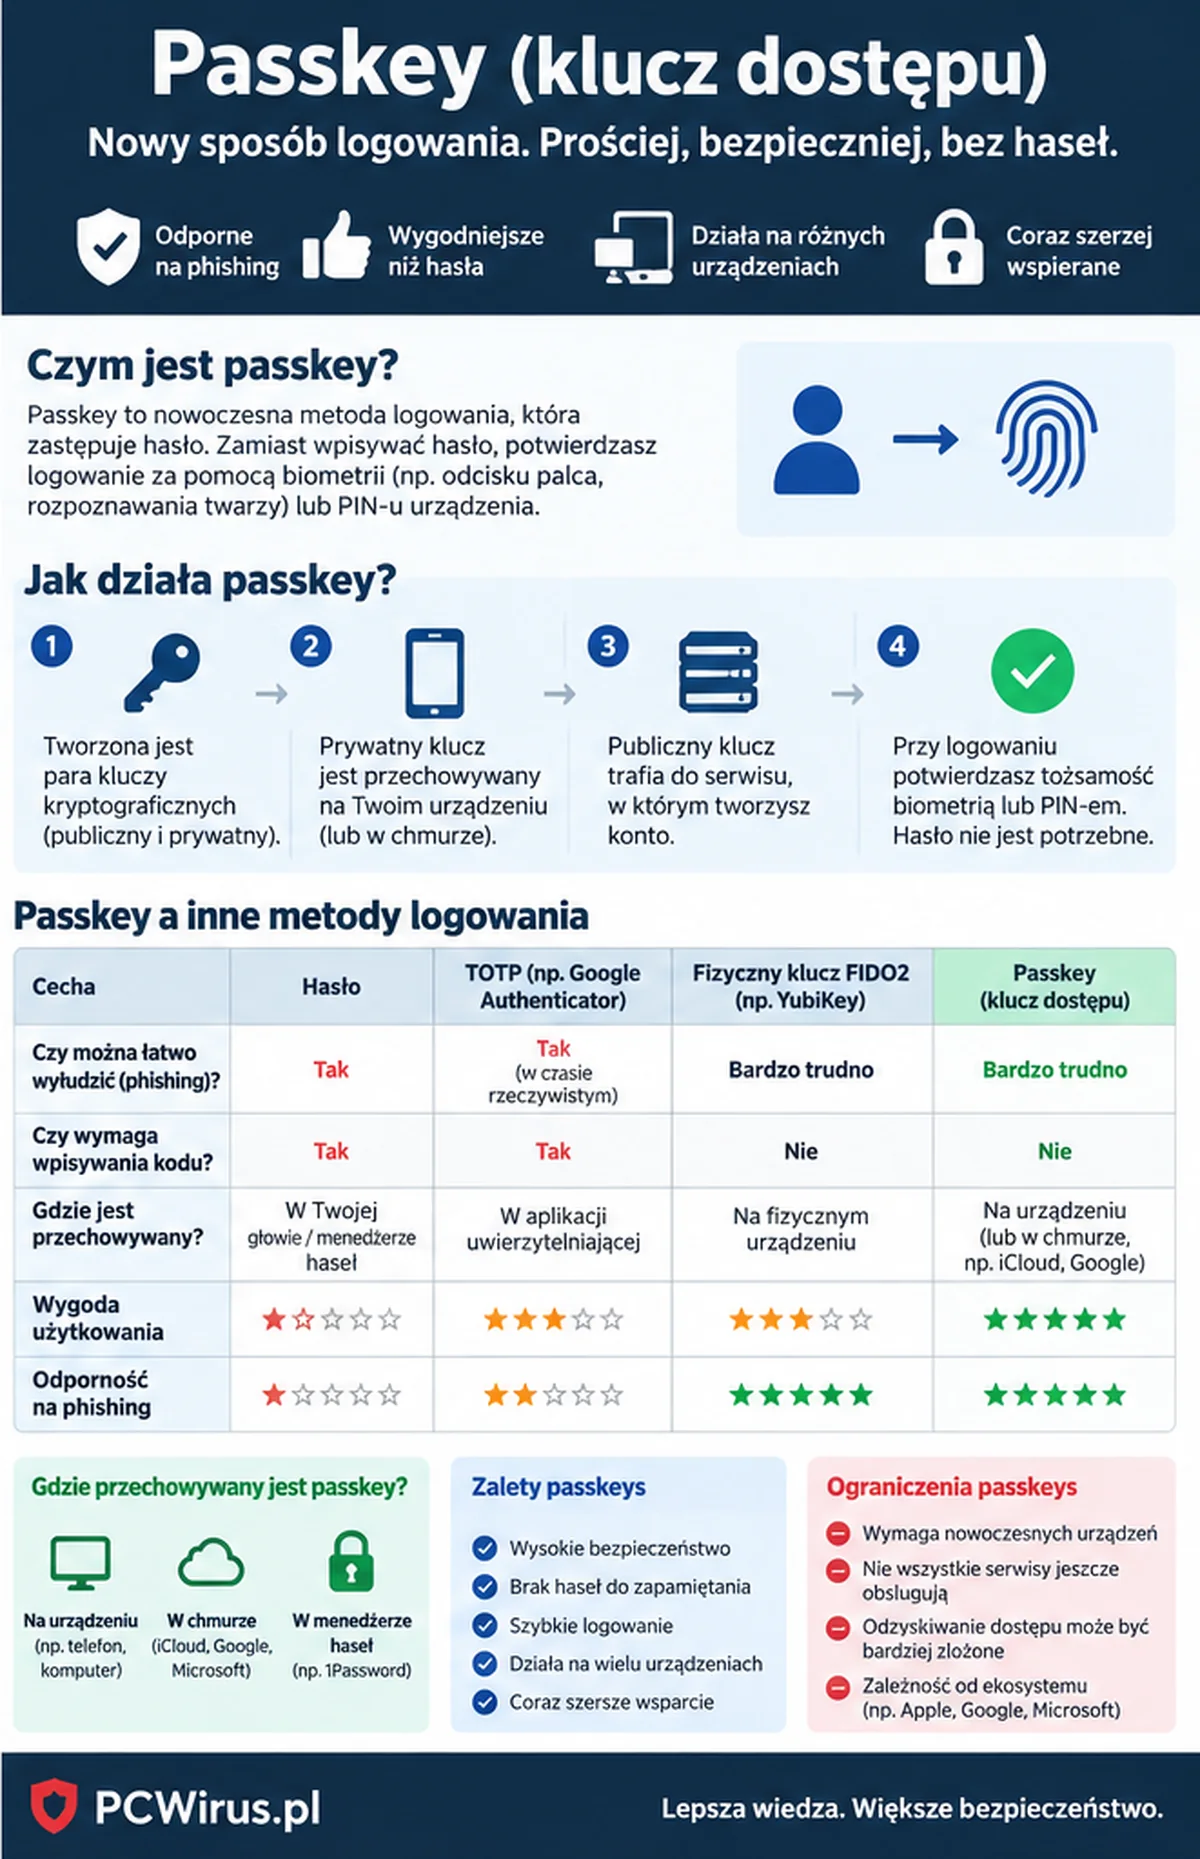
| Cecha | TOTP | Passkey |
|---|---|---|
| Wymaga hasła | Zwykle tak | Może je całkowicie zastąpić |
| Można przepisać sekret na fałszywej stronie | Tak – aktualny kod | Nie w klasyczny sposób |
| Odporność na phishing | Ograniczona | Wysoka |
| Wygoda | Trzeba odczytać i wpisać kod | Zwykle wystarcza odblokowanie urządzenia |
| Praca offline | Kod generuje się lokalnie | Samo poświadczenie jest lokalne, ale logowanie do usługi wymaga połączenia |
| Odzyskanie po utracie telefonu | Kody zapasowe / kopia sekretu / inne metody | Synchronizacja / drugi passkey / metoda odzyskiwania |
Jeżeli usługa obsługuje dobrze wdrożone passkeys, jest to zwykle wygodniejsza i bardziej odporna na phishing metoda. TOTP nadal pozostaje sensowną opcją, gdy passkey nie jest dostępny.
Najczęstsze pytania o passkeys
Czy passkey działa bez hasła?
Tak, jeśli dana usługa pozwala używać passkey jako samodzielnej metody logowania. Niektóre serwisy nadal pozostawiają hasło jako alternatywną metodę.
Czy passkey jest zapisany w telefonie?
Może być zapisany lokalnie w urządzeniu, synchronizowany przez menedżer poświadczeń albo przechowywany na fizycznym kluczu bezpieczeństwa. To zależy od wybranej konfiguracji.
Czy Google, Apple lub Microsoft znają mój odcisk palca?
Nie z powodu używania passkey. Biometria służąca do odblokowania poświadczenia jest weryfikowana lokalnie przez urządzenie. Google wprost podaje, że dane biometryczne nie są mu przekazywane.
Czy można mieć kilka passkeys do jednego konta?
W wielu usługach tak. Pozwala to mieć np. główne urządzenie oraz zapasowy klucz bezpieczeństwa lub drugie urządzenie.
Czy passkey chroni przed wirusem na komputerze?
Nie daje pełnej ochrony przed przejętym urządzeniem. Malware może próbować kraść aktywne sesje lub sterować komputerem po zalogowaniu. Passkey rozwiązuje przede wszystkim problemy związane z hasłami i phishingiem.
Czy passkey może być mniej bezpieczny przez słabe odzyskiwanie konta?
Tak. Jeśli serwis pozwala łatwo ominąć passkey przez słabo zabezpieczony reset hasła lub inną metodę awaryjną, atakujący może próbować wykorzystać właśnie tę drogę. FIDO Alliance podkreśla, że pełna odporność na phishing wymaga ochrony również procedur odzyskiwania dostępu.
Passkey nie eliminuje potrzeby rozsądnych zabezpieczeń
Klucze dostępu rozwiązują kilka największych problemów tradycyjnych haseł. Nie można ich zgadnąć metodą słownikową, ponownie użyć w innym serwisie ani wpisać na podstawionej stronie logowania. Jednocześnie użytkownik nadal musi chronić swoje urządzenia, konto służące do synchronizacji i metody odzyskiwania dostępu.
Dlatego najlepiej traktować passkey jako element szerszej strategii. Aktualny system, bezpieczna blokada ekranu, kontrola urządzeń i sesji oraz ostrożność wobec socjotechniki nadal mają znaczenie. Więcej praktycznych zasad znajdziesz w poradniku Jak chronić się przed phishingiem? Praktyczne zabezpieczenia i nawyki.
Źródła
- Google – logowanie za pomocą klucza dostępu zamiast hasła.
- Microsoft – tworzenie i zapisywanie klucza dostępu.
- Microsoft – zarządzanie zapisanymi passkeys.
- Apple – używanie passkeys do logowania w witrynach i aplikacjach.
- FIDO Alliance – Passkeys.
- FIDO Alliance – Passkeys: The Journey to Prevent Phishing Attacks.


