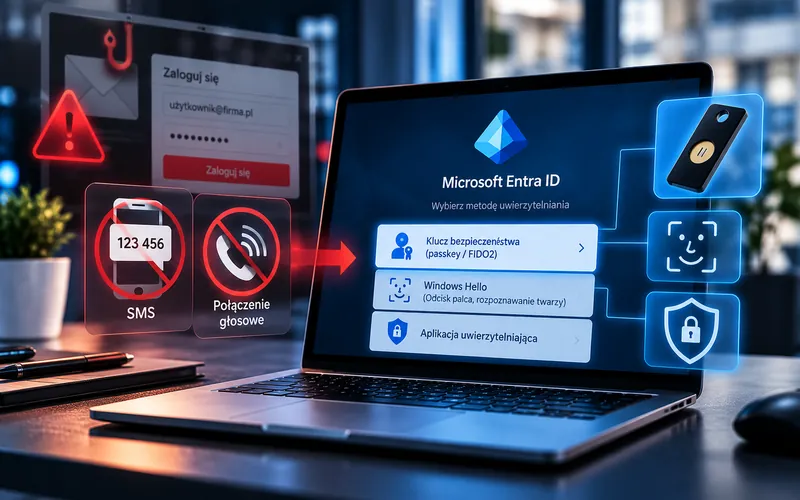
Microsoft ponownie przypomina administratorom Microsoft Entra ID, że uwierzytelnianie SMS i połączeniami głosowymi przestaje być docelową metodą MFA. Firma przechodzi na rozwiązania odporne na phishing, przede wszystkim passkeys, Windows Hello oraz klucze FIDO2.
Dla większości użytkowników korzystających dziś z SMS lub voice kluczowa data to 1 lutego 2027 r.. Od tego momentu natywna obsługa tych metod przez Microsoft zostanie wycofana. Globalni Administratorzy i użytkownicy zewnętrzni mają późniejszy termin – 1 lipca 2027 r..
To dobry przykład, jak łączą się trzy tematy, które często traktuje się osobno: phishing, 2FA i bezpieczeństwo firmowych kont. Microsoft nie odchodzi od SMS-ów wyłącznie z powodu wygody. Głównym argumentem jest odporność na wyłudzanie danych i przejęcia kont.
Microsoft chce, aby firmy przeszły z SMS na passkeys
Microsoft Entra ID od 1 września 2026 r. automatycznie włącza obsługę passkeys użytkownikom, którzy mają aktywne uwierzytelnianie przez SMS lub połączenie głosowe. Przy kolejnych logowaniach użytkownicy mogą być zachęcani do zarejestrowania klucza dostępu.
Dzisiejsze przypomnienie Microsoftu ma przede wszystkim zwrócić uwagę administratorów, że czasu na migrację nie jest już dużo. Organizacja, która nadal opiera logowanie pracowników na SMS-ach, powinna przed lutym sprawdzić, kto faktycznie korzysta z tej metody i przygotować dla tych osób alternatywę.
Microsoft zaleca przede wszystkim metody odporne na phishing: passkeys, Windows Hello for Business oraz sprzętowe klucze FIDO2.
Dlaczego SMS jest słabszy od passkey?
Kod SMS jest znacznie lepszy niż samo hasło, ale nadal może zostać przejęty albo wyłudzony. Atakujący może przygotować fałszywą stronę logowania i poprosić użytkownika najpierw o hasło, a chwilę później o kod z wiadomości SMS. Jeśli ofiara wpisze oba elementy, przestępca może zalogować się równolegle.
Do tego dochodzą ataki SIM-swap, przekierowanie wiadomości oraz inne formy przejęcia numeru telefonu.
Passkey działa inaczej. Nie ma kodu, który użytkownik może przepisać na fałszywej stronie. Klucz dostępu jest kryptograficznie powiązany z konkretną usługą i domeną, dlatego typowy phishing polegający na skopiowaniu formularza logowania staje się znacznie mniej skuteczny.
Różnice między tymi metodami opisujemy szerzej w poradniku Uwierzytelnianie dwuskładnikowe (2FA) – co to jest i którą metodę wybrać?. Sam mechanizm kluczy dostępu wyjaśniamy natomiast w artykule Passkey – co to jest i czym różni się od hasła oraz 2FA?.
To nie jest tylko zmiana techniczna dla administratora
W małej firmie przejęcie jednego konta Microsoft 365 może oznaczać dostęp do poczty, dokumentów, kontaktów, Teams, SharePointa lub innych usług połączonych z kontem pracownika. Dlatego sposób logowania jest bezpośrednio związany z ryzykiem biznesowym.
Przykładowy scenariusz wygląda prosto:
- pracownik dostaje wiadomość podszywającą się pod Microsoft,
- otwiera fałszywy formularz logowania,
- podaje hasło,
- przepisuje kod SMS,
- atakujący przejmuje sesję lub konto,
- z firmowej skrzynki wysyła kolejne wiadomości do pracowników albo klientów.
To właśnie dlatego w naszej checkliście cyberbezpieczeństwa małej firmy MFA jest jednym z podstawowych zabezpieczeń. Nowa polityka Microsoftu pokazuje jednak, że coraz częściej trzeba pytać nie tylko „czy mamy MFA?”, ale również „jakiego MFA używamy?”.
Co stanie się 1 lutego 2027 r.?
Dla większości użytkowników Entra ID Microsoft przestanie dostarczać SMS-y i połączenia głosowe jako natywną metodę uwierzytelniania. Jeżeli użytkownik nadal będzie miał tylko tę metodę, podczas logowania zostanie poproszony o zarejestrowanie passkey, zanim uzyska dalszy dostęp do konta.
Microsoft przewiduje wyjątek czasowy dla Globalnych Administratorów i użytkowników zewnętrznych. Dla nich termin wycofania przypada na 1 lipca 2027 r.. Wewnętrzni użytkownicy-goście pozostają jednak w grupie objętej terminem lutowym.
Firmy, które z powodów operacyjnych lub regulacyjnych muszą nadal korzystać z SMS lub voice, będą mogły używać zewnętrznego dostawcy telekomunikacyjnego dostępnego przez Microsoft Security Store.
Co powinna zrobić mała firma korzystająca z Microsoft 365?
Jeśli kontami zarządza zewnętrzna firma IT, warto po prostu poprosić ją o sprawdzenie konfiguracji Entra ID. Jeśli organizacja administruje kontami samodzielnie, najważniejsze są cztery rzeczy.
- Sprawdź, kto nadal korzysta z SMS lub połączeń głosowych. Microsoft udostępnia do tego skrypt i raporty administracyjne.
- Włącz passkeys lub inną metodę odporną na phishing. Nie trzeba przenosić wszystkich użytkowników jednego dnia, ale migrację warto rozpocząć przed terminem wymuszenia.
- Przygotuj użytkowników. Jeśli pracownik nie wie, czym jest passkey, nowy monit może potraktować jak błąd albo próbę oszustwa.
- Nie wyłączaj MFA „na chwilę”. Migracja ma wzmocnić ochronę, a nie tworzyć okres, w którym konto jest chronione tylko hasłem.
Passkey nie rozwiązuje każdego problemu z przejęciem konta
Odporność na phishing nie oznacza całkowitej odporności na przejęcie konta. Malware działające już na komputerze może próbować kraść aktywne sesje, cookies lub tokeny. W takim scenariuszu napastnik nie zawsze musi ponownie przechodzić proces logowania.
Ten mechanizm opisujemy dokładniej w artykule Kradzież sesji i cookies – jak można przejąć konto bez hasła i 2FA?.
Dlatego passkeys trzeba traktować jako bardzo mocną warstwę ochrony przed phishingiem, ale nadal razem z aktualnym systemem, ochroną urządzeń, kontrolą sesji i szybką reakcją po wykryciu infekcji.
Microsoft pokazuje kierunek dla całego rynku
Zmiana w Entra ID jest istotna także dla firm, które nie korzystają z Microsoft 365. Pokazuje kierunek, w którym zmierza uwierzytelnianie: od haseł i kodów przepisywanych przez użytkownika do metod kryptograficznych, których nie da się łatwo wyłudzić na fałszywej stronie.
Dla PCWirus ten temat łączy kilka obszarów, które w praktyce są jednym problemem: phishing prowadzi do przejęcia danych logowania, sposób konfiguracji 2FA decyduje o skuteczności ataku, a firmowa polityka bezpieczeństwa określa, czy słabe metody są nadal dozwolone.