Przygotowanie firmy na ransomware nie powinno sprowadzać się do pytania „czy mamy antywirusa?”. Największym problemem podczas poważnego ataku często nie jest sam zainfekowany komputer, ale utrata dostępu do poczty, plików, systemu sprzedażowego, księgowości, CRM-u, hostingu albo kopii zapasowych.
Dlatego warto myśleć szerzej: co firma zrobi, jeśli przez kilka godzin albo kilka dni nie będzie mogła korzystać z kluczowych systemów? To właśnie ten punkt odróżnia zwykłe zabezpieczenie komputera od realnej odporności organizacji.
Ten poradnik nie powiela instrukcji dotyczących samego backupu. Skupia się na ciągłości działania: priorytetach, planie awaryjnym, odtwarzaniu usług, alternatywnych kanałach pracy i przygotowaniu firmy na sytuację, w której część infrastruktury przestaje być dostępna. Szerszą checklistę zabezpieczeń znajdziesz w artykule Cyberbezpieczeństwo w małej firmie – od czego zacząć?.
Z tego artykułu dowiesz się:
- jak określić, które systemy trzeba przywrócić jako pierwsze,
- jak przygotować firmę na utratę dostępu do danych,
- dlaczego sam backup nie wystarcza,
- jak ustalić prosty RTO i RPO bez skomplikowanej metodyki,
- jak przygotować plan pracy awaryjnej,
- jak testować ciągłość działania,
- kiedy temat łączy się z wymaganiami NIS2.
Ransomware to problem biznesowy, nie tylko informatyczny
Jeżeli ransomware zaszyfruje jeden komputer, problem może być ograniczony. Jeżeli jednak ten komputer ma dostęp do wspólnych zasobów, serwera plików, NAS-a, kont administracyjnych albo systemów chmurowych, skutki mogą objąć całą firmę.
Wtedy najważniejsze pytania nie brzmią już:
- jaki program usunąć,
- jak przeskanować komputer,
- czy pliki da się odszyfrować.
Znacznie ważniejsze staje się:
- czy firma może przyjmować zamówienia,
- czy można wystawiać dokumenty i faktury,
- czy klienci mają kontakt z firmą,
- czy pracownicy wiedzą, co robić,
- czy istnieje czysta kopia danych,
- czy wiadomo, od czego rozpocząć odtwarzanie.
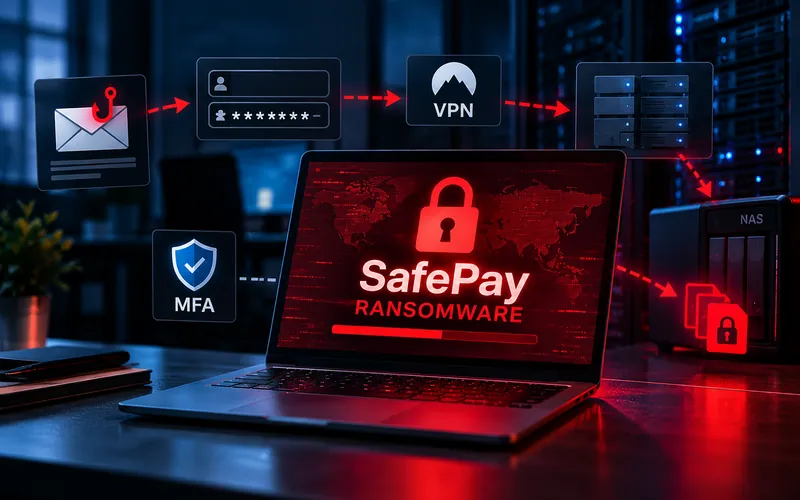
Realny łańcuch takiego ataku dobrze pokazuje opis SafePay ransomware, gdzie hasła, phishing, dostęp zdalny i systemy backupowe mogą być elementami jednego incydentu.
Krok 1. Ustal, co firma musi odzyskać najpierw
Nie wszystkie systemy są równie ważne. Podczas awarii największym błędem jest próba przywracania wszystkiego jednocześnie.
Na początek podziel zasoby na trzy grupy.
Krytyczne
Bez nich firma praktycznie nie może działać. Mogą to być:
- poczta,
- system sprzedaży,
- CRM,
- główna baza danych,
- księgowość,
- panel sklepu internetowego,
- system produkcyjny,
- dostęp administratorów.
Ważne
Ich brak utrudnia pracę, ale firma może działać przez pewien czas w trybie ograniczonym.
Pomocnicze
Mogą zostać przywrócone później bez dużego wpływu na działalność.
Takie porządkowanie warto połączyć z analizą opisaną w poradniku Jak ocenić ryzyko cyberbezpieczeństwa w małej firmie?.
Krok 2. Ustal, jak długo możesz działać bez danego systemu
W praktyce warto odpowiedzieć na pytanie: po jakim czasie brak tej usługi zacznie powodować poważne straty?
To uproszczona wersja pojęcia RTO, czyli docelowego czasu odtworzenia usługi.
| System | Akceptowalna przerwa | Priorytet |
|---|---|---|
| Poczta | 2 godziny | Bardzo wysoki |
| CRM | 8 godzin | Wysoki |
| Archiwum dokumentów | 2 dni | Średni |
| Strona informacyjna | 1 dzień | Średni |
| Stare materiały marketingowe | 1 tydzień | Niski |
Nie chodzi o idealne wartości. Ważne, aby firma wiedziała, które systemy mają pierwszeństwo podczas odbudowy.
Krok 3. Określ, ile danych możesz stracić
Drugie ważne pytanie brzmi: jak dużo danych możemy zaakceptować jako utracone?
To uproszczone podejście do RPO. Jeśli backup jest wykonywany raz dziennie, awaria wieczorem może oznaczać utratę całego dnia pracy. Jeśli dla danego systemu to zbyt dużo, kopie powinny być wykonywane częściej.
Przykłady:
- CRM aktualizowany cały dzień – akceptowalna utrata: maksymalnie 1 godzina,
- dokumentacja archiwalna – akceptowalna utrata: 24 godziny,
- strona WWW aktualizowana raz w tygodniu – nawet kilka dni może być akceptowalne.
Dzięki temu częstotliwość backupu wynika z realnego znaczenia danych, a nie z przypadkowego ustawienia programu.
Backup to dopiero połowa planu
Firma może mieć kopie zapasowe i nadal nie być przygotowana na ransomware.
Problem może pojawić się, gdy:
- backup znajduje się w tej samej sieci co zainfekowane systemy,
- atakujący ma dostęp do konta administratora kopii,
- nikt nie zna hasła do zaszyfrowanego archiwum,
- brakuje programu potrzebnego do odtworzenia danych,
- ostatnia poprawna kopia ma kilka miesięcy,
- odtworzenie trwa kilka dni zamiast kilku godzin,
- kopie są wykonywane, ale nigdy nie były testowane.
Podstawy odpornego modelu opisujemy w poradniku Kopia zapasowa 3-2-1 w małej firmie – jak chronić dane przed ransomware?.
Równie ważny jest test odtwarzania. Zobacz jak sprawdzić, czy kopia zapasowa naprawdę zadziała.
Przygotuj alternatywny sposób pracy
Ciągłość działania nie oznacza, że wszystko musi zostać przywrócone natychmiast. Czasem lepsze jest przygotowanie uproszczonego trybu pracy na czas awarii.
Przykładowo firma może przygotować:
- awaryjny numer telefonu dla klientów,
- drugą skrzynkę kontaktową poza główną domeną,
- lokalną kopię listy najważniejszych kontaktów,
- papierową lub offline’ową listę bieżących zamówień,
- procedurę ręcznego wystawiania dokumentów, jeśli jest to możliwe,
- alternatywny kanał komunikacji dla pracowników,
- listę numerów do hostingu, administratora, księgowości i operatora płatności.
Te rozwiązania nie zastępują systemów. Pozwalają jednak działać w ograniczonym zakresie, dopóki infrastruktura nie zostanie przywrócona.
Poczta firmowa też może zniknąć
Wiele planów awaryjnych zakłada, że firma będzie komunikować się przez e-mail. To ryzykowne, jeśli właśnie poczta została przejęta albo administrator celowo wyłączył dostęp podczas incydentu.
Dlatego część informacji awaryjnych powinna być dostępna poza główną skrzynką:
- numery telefonów pracowników,
- kontakt do dostawców,
- dane kontaktowe do administratora,
- instrukcja pierwszych działań,
- informacja, gdzie znajduje się backup,
- procedura odzyskiwania kont administracyjnych.
Samą reakcję na aktywny incydent opisujemy szerzej w artykule Co zrobić po cyberataku w firmie? Pierwsze godziny po incydencie.
Nie zakładaj, że jeden administrator zawsze będzie dostępny
Firma nie powinna być zależna od jednej osoby, która jako jedyna zna hasło, lokalizację backupu, sposób uruchomienia serwera albo dane kontaktowe do dostawcy.
W planie warto uwzględnić zastępstwo:
- co najmniej dwie osoby wiedzą, gdzie są instrukcje,
- dostęp awaryjny jest możliwy bez prywatnego telefonu jednego administratora,
- ważne dane dostępowe są przechowywane bezpiecznie,
- firma wie, jak odzyskać kontrolę nad domeną, hostingiem i pocztą.
Sprawdź zależności zewnętrzne
Ransomware wcale nie musi zaatakować bezpośrednio Twojej firmy, żeby zatrzymać jej działalność. Awaria dostawcy chmurowego, hostingu, systemu księgowego, operatora płatności albo firmy IT również może spowodować przestój.
Dla każdej kluczowej usługi zewnętrznej warto zapisać:
- co firma zrobi, jeśli usługa nie będzie dostępna,
- czy można wyeksportować dane,
- czy istnieje alternatywny dostawca,
- jak szybko można odzyskać konto,
- kto kontaktuje się z pomocą techniczną,
- czy dostawca gwarantuje backup i jak wygląda jego odtwarzanie.
To szczególnie ważne w małych firmach, które większość infrastruktury mają dziś poza własnym biurem.
Przywracaj w odpowiedniej kolejności
Po opanowaniu incydentu nie należy uruchamiać wszystkich systemów jednocześnie.
Typowa kolejność może wyglądać tak:
- bezpieczna sieć i konta administracyjne,
- uwierzytelnianie i dostęp pracowników,
- poczta oraz komunikacja,
- najważniejszy system biznesowy,
- bazy danych i pliki robocze,
- pozostałe usługi.
Konkretna kolejność zależy od firmy. Powinna wynikać z ustalonych wcześniej priorytetów.
Przy ransomware dodatkowo trzeba pilnować, aby nie odtworzyć danych do nadal zainfekowanego środowiska. Szczegółowo opisujemy to w poradniku Jak bezpiecznie przywrócić kopię zapasową po ataku ransomware?.
Testuj plan, zanim będzie potrzebny
Plan, którego nigdy nie sprawdzono, jest tylko założeniem.
Nie trzeba od razu wyłączać całej firmy na dzień. Można wykonać prosty test scenariuszowy:
„Od teraz nie działa główna poczta, CRM i wspólny dysk. Co robimy przez najbliższe cztery godziny?”
Następnie sprawdź:
- czy pracownicy wiedzą, z kim się kontaktować,
- czy dostępna jest lista telefonów,
- czy wiadomo, gdzie jest kopia danych,
- czy można odtworzyć najważniejszy system,
- czy ktoś zna kolejność działań,
- czy procedura nadal zawiera aktualne dane.
Taki test często ujawnia bardzo proste problemy: nieaktualny numer telefonu, wygasłe hasło do backupu albo instrukcję znajdującą się wyłącznie na serwerze, którego właśnie nie można uruchomić.
Prosty plan ciągłości działania dla małej firmy
| Element | Co ustalić |
|---|---|
| Najważniejsze systemy | Które usługi firma musi odzyskać jako pierwsze? |
| RTO | Jak długo dany system może być niedostępny? |
| RPO | Ile danych firma może stracić? |
| Backup | Gdzie jest kopia i kto ma do niej dostęp? |
| Tryb awaryjny | Jak pracować bez głównych systemów? |
| Kontakty | Jak skontaktować się z IT, dostawcami i pracownikami? |
| Odtwarzanie | W jakiej kolejności uruchamiać usługi? |
| Test | Kiedy ostatnio sprawdzono plan? |
Ciągłość działania a NIS2
W części firm temat nie kończy się na dobrej praktyce biznesowej. Organizacje objęte NIS2/KSC muszą patrzeć na cyberbezpieczeństwo szerzej niż tylko przez pryzmat antywirusa czy backupu. Znaczenie mają również zarządzanie ryzykiem, obsługa incydentów, ciągłość działania, odpowiedzialności oraz udokumentowane procedury.
Jeżeli firma może podlegać tym wymaganiom, warto przejść do materiału Omegasoft NIS2 w Polsce – najważniejsze obowiązki podmiotów kluczowych i ważnych. Z tego opracowania można przejść dalej do całego klastra dotyczącego analizy ryzyka, incydentów, dokumentacji i ciągłości działania.
Dla firm spoza zakresu regulacji te same zagadnienia nadal są użyteczne. Różnica polega na tym, że służą przede wszystkim ograniczaniu przestojów i strat, a nie realizacji formalnego obowiązku.
Checklista: czy firma jest przygotowana na utratę dostępu do danych?
- Wiemy, które systemy są krytyczne.
- Każdy krytyczny system ma określony akceptowalny czas niedostępności.
- Wiemy, ile danych możemy stracić.
- Backup jest odseparowany od zwykłych kont użytkowników.
- Odtwarzanie było testowane.
- Istnieje awaryjny kanał komunikacji.
- Lista kluczowych kontaktów jest dostępna poza główną pocztą.
- Co najmniej dwie osoby znają procedurę awaryjną.
- Wiemy, w jakiej kolejności odtwarzać systemy.
- Przygotowano ograniczony tryb pracy na czas przestoju.
- Plan był testowany w ciągu ostatnich 12 miesięcy.
FAQ
Czy backup oznacza, że firma jest zabezpieczona przed ransomware?
Nie. Backup jest jednym z najważniejszych elementów, ale równie istotne są możliwość odtworzenia danych, bezpieczeństwo kont, kolejność przywracania usług i plan pracy podczas przestoju.
Co jest ważniejsze: RTO czy RPO?
Oba parametry odpowiadają na inne pytania. RTO mówi, jak szybko trzeba przywrócić usługę, a RPO – jak dużą utratę danych można zaakceptować.
Czy mała firma potrzebuje formalnego planu ciągłości działania?
Nie zawsze rozbudowanego. Nawet jedna lub dwie strony z priorytetami, kontaktami, lokalizacją backupu i kolejnością odtwarzania są znacznie lepsze niż brak planu.
Jak często testować plan?
Minimum to test po istotnej zmianie infrastruktury oraz okresowo, np. raz w roku. Kluczowe systemy mogą wymagać częstszych testów.
Czy plan ciągłości działania przydaje się tylko przy cyberatakach?
Nie. Ten sam plan może pomóc podczas awarii sprzętu, problemu u dostawcy, utraty dostępu do chmury, awarii prądu czy błędu administratora.


Odnośnik zwrotny: Co zrobić po cyberataku w firmie? Pierwsze godziny