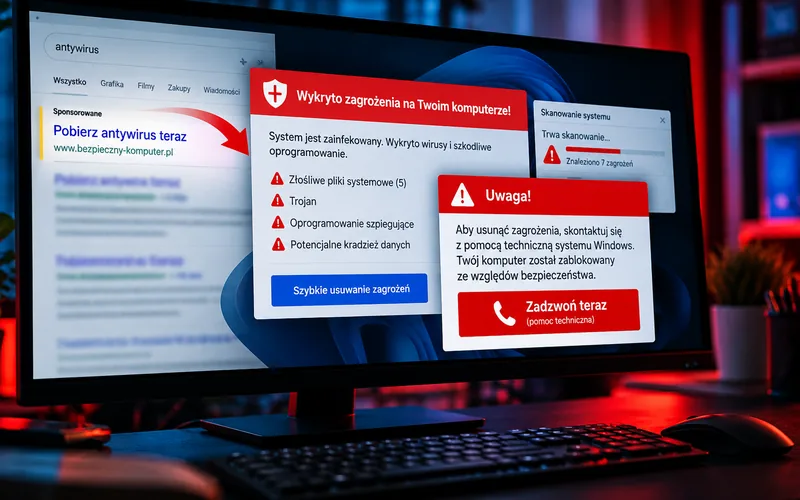
Fałszywy alert wyglądający jak komunikat Microsoft Defender może zablokować całą przeglądarkę i wyświetlić numer telefonu do rzekomej pomocy technicznej. Netskope Threat Labs opisał kampanię, w której takie strony są dostarczane przez płatne reklamy Google i próbują przekonać użytkownika, że komputer został zainfekowany.
To klasyczny tech support scam, ale w bardziej dopracowanej formie. Strona przełącza przeglądarkę w tryb pełnoekranowy, ukrywa kursor, utrudnia zamknięcie karty i wyświetla serię alarmujących komunikatów. Celem nie jest jednak automatyczna infekcja komputera, lecz wywołanie paniki i nakłonienie użytkownika do zadzwonienia pod numer oszustów.
Z tego artykułu dowiesz się:
- jak działa nowa kampania z fałszywym Microsoft Defenderem,
- dlaczego użytkownicy trafiają na nią przez reklamy Google,
- po czym rozpoznać fałszywy alert,
- jak zamknąć stronę, która pozornie blokuje komputer,
- co zrobić, jeśli zadzwoniłeś już do oszustów lub dałeś im dostęp do komputera.
Fałszywy Microsoft Defender pojawia się po kliknięciu reklamy
Netskope opisuje kampanię, w której użytkownik trafia na złośliwą infrastrukturę po kliknięciu reklamy Google. Początkowo strona może wyglądać całkowicie normalnie — badacze obserwowali między innymi imitację zwykłego sklepu internetowego. Dopiero po wykryciu ruchu myszy uruchamiany jest właściwy mechanizm oszustwa.
To celowy zabieg. Automatyczne skanery i crawlery analizujące witryny często nie wykonują typowego ruchu kursorem, więc przestępcy próbują w ten sposób ukrywać złośliwą część strony przed systemami bezpieczeństwa.
Po przejściu tego etapu strona pobiera zaszyfrowany komponent i dopasowuje wygląd oszustwa do systemu operacyjnego. Na Windows użytkownik widzi interfejs przypominający Microsoft Defender Security Center. Na macOS wyświetlane są natomiast komunikaty stylizowane na ostrzeżenia Apple.
Co widzi użytkownik?
Na ekranie pojawia się fałszywe skanowanie komputera, komunikaty o wykrytym malware oraz numer telefonu, pod który rzekomo trzeba natychmiast zadzwonić. Przeglądarka może zostać przełączona w tryb pełnoekranowy, a strona próbuje utrudniać użycie klawiatury i zamknięcie karty.
Wrażenie jest takie, jakby cały komputer został zablokowany przez wirusa. W rzeczywistości blokada działa jednak wewnątrz przeglądarki. Sama strona nie przejmuje systemu Windows ani nie blokuje fizycznie urządzenia.
Najważniejszy sygnał ostrzegawczy to numer telefonu umieszczony w komunikacie o błędzie. Microsoft jednoznacznie informuje, że prawdziwe komunikaty o błędach i ostrzeżenia systemowe nie zawierają numerów, pod które użytkownik powinien zadzwonić.
Po co oszuści każą dzwonić?
Samo pojawienie się strony nie musi oznaczać infekcji. Kluczowy etap zaczyna się dopiero wtedy, gdy użytkownik uwierzy w ostrzeżenie i skontaktuje się z fałszywą pomocą techniczną.
Oszuści mogą wtedy próbować:
- sprzedać niepotrzebną usługę „naprawy komputera”,
- wyłudzić dane karty lub inne informacje finansowe,
- nakłonić do instalacji programu zdalnego dostępu,
- przejąć kontrolę nad komputerem,
- ukraść dokumenty, hasła lub dane logowania,
- zainstalować malware albo inne niechciane oprogramowanie.
Microsoft ostrzega, że właśnie taki schemat jest typowy dla oszustw związanych z pomocą techniczną. Przestępcy najpierw tworzą fałszywy problem, a następnie oferują odpłatne „rozwiązanie”.
Czy reklama Google oznacza, że strona jest bezpieczna?
Nie. Obecność strony w reklamach Google nie jest potwierdzeniem jej bezpieczeństwa. Netskope przeanalizował parametry śledzenia i przekierowania powiązane z Google Ads, wskazując, że znacząca część ruchu do kampanii pochodziła właśnie z płatnych reklam.
Badacze obserwowali ponad 250 identyfikatorów kampanii reklamowych oraz setki domen i stron pośredniczących. W okresie dwóch tygodni infrastruktura została odnotowana w co najmniej 619 organizacjach.
Nie oznacza to, że strony, na których pojawiły się reklamy, zostały zhakowane. Złośliwa reklama może zostać dostarczona przez normalny system reklamowy na legalnej witrynie.
Jak zamknąć fałszywy alert Microsoft Defender?
Jeżeli ekran wygląda groźnie, ale wszystko dzieje się w przeglądarce, przede wszystkim nie dzwoń pod wyświetlony numer i nie klikaj przycisków oferujących pomoc.
Netskope zaleca najpierw spróbować wyjść z trybu pełnoekranowego. Jeżeli zwykłe naciśnięcie klawisza Escape nie działa, przytrzymaj go przez kilka sekund. Po opuszczeniu pełnego ekranu spróbuj zamknąć kartę.
Jeżeli to nie pomoże:
- na Windows naciśnij Ctrl+Shift+Esc i zakończ proces przeglądarki w Menedżerze zadań,
- na macOS użyj Cmd+Option+Esc i wymuś zamknięcie aplikacji,
- po ponownym uruchomieniu przeglądarki nie przywracaj automatycznie całej poprzedniej sesji, jeśli otworzyłaby ponownie podejrzaną kartę.
Jeżeli tylko wyświetliłeś stronę i niczego nie pobrałeś, nie podałeś danych i nie instalowałeś żadnego programu, ryzyko jest znacznie mniejsze niż w przypadku faktycznej infekcji malware.
Jeśli chcesz sprawdzić, jak przeglądarka sama chroni przed złośliwymi witrynami i phishingiem, zobacz nasz poradnik Jak przeglądarki chronią przed phishingiem i złośliwym oprogramowaniem?.
Co zrobić, jeśli zadzwoniłeś do oszustów?
Jeśli rozmowa już się rozpoczęła, zakończ ją. Nie podawaj danych osobowych, numeru karty, kodów jednorazowych ani haseł. Nie wykonuj przelewu i nie kupuj kart podarunkowych ani kryptowalut.
Jeżeli oszust przekonał Cię do zainstalowania programu zdalnego dostępu, sytuacja jest poważniejsza. Odłącz komputer od internetu, usuń narzędzie do zdalnego sterowania, a ważne hasła zmień z innego, zaufanego urządzenia.
Jeżeli na komputerze mogło zostać uruchomione dodatkowe oprogramowanie, wykonaj pełne skanowanie antywirusowe. W trudniejszych przypadkach warto również użyć skanowania offline Microsoft Defender.
Gdy podałeś oszustom hasło lub dane logowania, sama zmiana hasła może nie wystarczyć. Sprawdź również aktywne sesje i metody odzyskiwania konta. Szczegółową procedurę opisujemy w artykule Ktoś poznał moje hasło – co zrobić?.
Jak rozpoznać podobne oszustwo?
- Komunikat pojawia się nagle podczas przeglądania strony.
- Strona próbuje przejść na pełny ekran i utrudnia zamknięcie karty.
- Ostrzeżenie zawiera numer telefonu do „pomocy technicznej”.
- Komunikat używa presji czasu: „dzwoń natychmiast”, „Twoje dane są zagrożone”, „nie wyłączaj komputera”.
- Rzekomy konsultant chce zdalnego dostępu do komputera.
- Prosi o płatność, dane karty, przelew, kryptowaluty albo karty podarunkowe.
Sam wygląd okna nie jest dowodem autentyczności. Strona internetowa może niemal dokładnie odtworzyć wygląd interfejsu Windows, skanowania Defendera czy komunikatu Apple. Dlatego ważniejsze od grafiki jest to, co komunikat każe zrobić.
Fałszywy alert nie zawsze oznacza wirusa
W tej kampanii najważniejszą bronią atakujących jest socjotechnika. Użytkownik ma uwierzyć, że komputer jest już zainfekowany i wymaga natychmiastowej pomocy. Tymczasem problem może ograniczać się do jednej agresywnej strony internetowej.
To rozróżnienie jest ważne. Jeżeli tylko zamknąłeś stronę, nie pobrałeś pliku i nie pozwoliłeś nikomu na zdalny dostęp, nie ma powodu automatycznie zakładać, że komputer wymaga formatowania czy reinstalacji Windows.
Jeżeli jednak po kontakcie z oszustami instalowałeś programy lub uruchamiałeś pobrane pliki, przejdź do poradnika Jak usunąć wirusa z komputera? Instrukcja krok po kroku.


