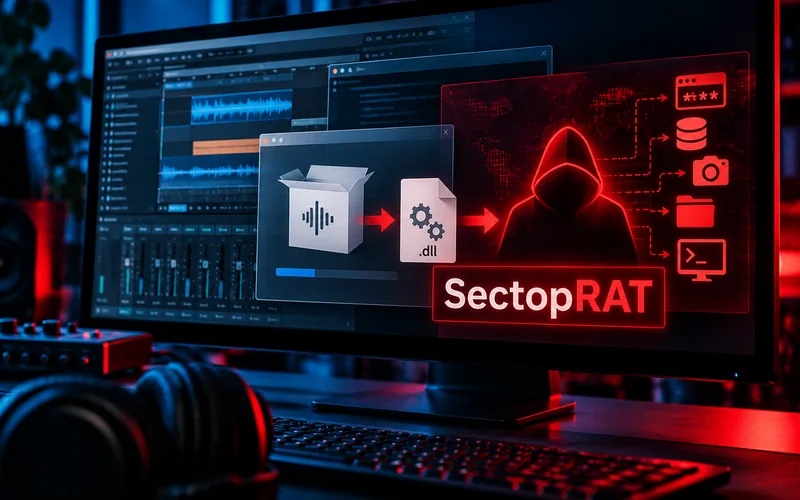
FortiGuard Labs opisał nowy incydent z wykorzystaniem SectopRAT – trojana zdalnego dostępu dla Windows. Złośliwy kod został ukryty w zmodyfikowanej kopii legalnego programu audio, dzięki czemu część uruchamianych plików wyglądała jak element normalnej aplikacji.
To ważne rozróżnienie: badacze nie znaleźli dowodów na przejęcie systemu aktualizacji producenta ani na klasyczny atak supply chain. Wszystko wskazuje na to, że legalne oprogramowanie zostało zmodyfikowane lokalnie po instalacji, a napastnicy wykorzystali zaufane pliki jako osłonę dla malware.
SectopRAT może przejąć szeroką kontrolę nad komputerem: wykonywać zrzuty ekranu, zarządzać procesami i plikami, uruchamiać polecenia, kraść dane z przeglądarek, cookies, dane logowania i informacje z innych aplikacji.
Z tego artykułu dowiesz się:
- czym jest SectopRAT,
- jak malware ukryło się w legalnym programie,
- dlaczego nie był to atak na łańcuch dostaw producenta,
- jakie dane może kraść RAT,
- co zrobić, jeśli podejrzewasz podobną infekcję.
SectopRAT – co to za malware?
SectopRAT, znany również jako ArechClient2, to napisany w .NET remote access trojan, czyli RAT. Tego typu malware nie musi od razu szyfrować plików ani wyświetlać komunikatu o infekcji. Jego głównym celem jest zapewnienie napastnikowi zdalnego dostępu do zainfekowanego urządzenia.
Według analizy Fortinet wariant użyty w opisanym incydencie obsługuje 29 poleceń sterujących. Pozwalają one między innymi na zdalne zarządzanie systemem, wykonywanie zrzutów ekranu, obsługę plików i procesów, uruchamianie powłoki systemowej, restart komputera oraz zbieranie danych.
To nie jest więc prosty „wirus”, który tylko uszkadza pliki. SectopRAT może działać jako narzędzie do długotrwałego utrzymywania dostępu do komputera i dalszej kradzieży informacji.
Malware ukryło się w legalnym programie audio
Fortinet wykrył SectopRAT wewnątrz katalogu zawierającego legalne oprogramowanie stworzone przez włoską firmę z branży cyfrowych stacji roboczych audio. W katalogu znajdowały się normalne pliki wykonywalne i biblioteki DLL, ale część z nich została zmodyfikowana.
Złośliwy payload SectopRAT był zaszyfrowany i ukryty w pliku pool.db. Jednocześnie legalny plik ReportDump.exe – składnik odpowiadający prawdopodobnie za raportowanie błędów – został wykorzystany jako element łańcucha uruchamiającego malware.
Napastnicy zmodyfikowali bibliotekę FrameworkBase.dll tak, aby wczytywała dodatkową złośliwą bibliotekę sdkcra.dll. Ta następnie odpowiadała za wydobycie i uruchomienie właściwego payloadu SectopRAT.
Na zainfekowanym komputerze ReportDump.exe był również skonfigurowany jako zadanie w Harmonogramie zadań Windows. Dzięki temu złośliwy łańcuch mógł uruchamiać się automatycznie.
To nie był atak supply chain
Na pierwszy rzut oka malware ukryte w legalnym programie może wyglądać jak klasyczny atak na łańcuch dostaw. Fortinet podkreśla jednak, że w tym przypadku nie znaleziono dowodów, aby producent oprogramowania rozpowszechniał zainfekowaną wersję.
Zmodyfikowany katalog znajdował się w C:\ProgramData, czyli poza normalnym miejscem instalacji programu. Analiza bibliotek pokazała też, że legalne pliki zostały zmienione już po ich instalacji.
W praktyce oznacza to, że napastnicy wykorzystali istniejącą aplikację jako kamuflaż. Legalne pliki nadal wykonywały część swoich normalnych funkcji, ale równolegle pomagały uruchomić RAT-a.
Dlaczego takie ukrywanie malware jest skuteczne?
Użytkownik i administrator mogą ufać plikowi, którego nazwa wygląda znajomo i który należy do wcześniej zainstalowanego programu. Podobnie część systemów bezpieczeństwa może poświęcać mniej uwagi procesom uruchamianym przez legalne aplikacje niż nieznanym plikom EXE pobranym z internetu.
Atakujący dodatkowo utrudnili analizę SectopRAT. Payload był zaszyfrowany, mocno zaciemniony i uruchamiany wieloetapowo. Kod wykorzystywał między innymi zmienione nazwy klas i metod, flattening przepływu sterowania oraz pośrednie wywołania funkcji.
To podobny problem do sytuacji, w której malware wykorzystuje PowerShell, Harmonogram zadań albo inne legalne składniki Windows. Więcej o takim mechanizmie pisaliśmy w analizie TASK#STOMP – backdoor Windows kradnie dokumenty i hasła Wi-Fi.
Co może ukraść SectopRAT?
Po uruchomieniu SectopRAT łączy się z serwerem C2 i może wykonywać polecenia wydawane przez operatora. Fortinet wskazuje, że wariant potrafi między innymi zbierać:
- dane logowania i cookies z przeglądarek,
- informacje z aplikacji pocztowych,
- dane z platform gamingowych,
- informacje związane z portfelami kryptowalut,
- pliki przechowywane na komputerze,
- zrzuty ekranu i inne informacje widoczne na pulpicie.
Kradzież cookies jest szczególnie niebezpieczna, ponieważ w części przypadków może pozwolić na przejęcie aktywnej sesji bez ponownego wpisywania hasła. Mechanizm ten opisujemy szerzej w artykule Kradzież sesji i cookies – jak można przejąć konto bez hasła i 2FA?.
SectopRAT ma także funkcje typowe dla infostealerów. Jeżeli chcesz zrozumieć, jakie dane malware może wyciągać z przeglądarek i dlaczego zapisane sesje są wartościowe dla przestępców, zobacz również poradnik Infostealer – co to jest i jak kradnie hasła, cookies i aktywne sesje?.
Jak rozpoznać podobną infekcję?
Tego typu RAT może przez długi czas nie dawać oczywistych objawów. Sam fakt, że program wygląda na legalny, nie oznacza więc automatycznie, że wszystkie znajdujące się obok niego biblioteki są oryginalne.
Niepokojące mogą być między innymi:
- nieznane zadania w Harmonogramie zadań Windows,
- kopie programów uruchamiane z nietypowych katalogów, np. ProgramData,
- nowe biblioteki DLL pojawiające się obok legalnych aplikacji,
- procesy utrzymujące stałe połączenia z nieznanymi adresami IP,
- nietypowy ruch sieciowy podczas bezczynności komputera,
- wyłączanie lub błędy narzędzi bezpieczeństwa,
- nieznane logowania do kont po używaniu zainfekowanego urządzenia.
Pojedynczy objaw nie jest dowodem infekcji. Jeżeli jednak kilka z nich pojawia się jednocześnie, komputer warto dokładnie sprawdzić.
Co zrobić po podejrzeniu infekcji SectopRAT?
Jeżeli istnieje podejrzenie, że RAT działał na komputerze, nie należy ograniczać się do usunięcia jednego podejrzanego pliku DLL. Malware może mieć mechanizmy automatycznego uruchamiania oraz pozostawić dodatkowe komponenty.
- Odłącz komputer od internetu, jeżeli aktywna infekcja jest prawdopodobna.
- Nie loguj się z niego do poczty, banku ani ważnych kont.
- Uruchom pełne skanowanie antywirusowe.
- Sprawdź Harmonogram zadań, Autostart i nietypowe procesy.
- W razie potrzeby wykonaj skanowanie offline.
- Z innego, zaufanego urządzenia zmień hasła do ważnych kont.
- Wyloguj aktywne sesje, jeśli malware mogło kraść cookies.
- Przy poważnym incydencie rozważ czystą reinstalację Windows.
Pełną procedurę diagnostyki opisujemy w poradniku Jak usunąć wirusa z komputera? Instrukcja krok po kroku. Po czyszczeniu warto też sprawdzić, czy zagrożenie rzeczywiście zniknęło: Jak sprawdzić, czy wirus został całkowicie usunięty z komputera?.
Najważniejszy wniosek: legalna aplikacja nie zawsze oznacza legalny katalog
Incydent z SectopRAT pokazuje, że napastnicy nie zawsze muszą podszywać się pod znaną aplikację od zera. Mogą zmodyfikować pliki już istniejącego programu i wykorzystać jego nazwę oraz komponenty do ukrycia malware.
Dlatego przy analizie podejrzanej aktywności warto patrzeć nie tylko na nazwę procesu, ale również na ścieżkę uruchomienia, podpis cyfrowy, integralność bibliotek i sposób uruchamiania programu. Proces o znanej nazwie uruchamiany z nietypowego katalogu może być równie podejrzany jak całkowicie obcy plik.


